Informatiebeveiliging · ISO/IEC 27001:2022
ISO 27001: informatiebeveiliging buiten de zorg
Een managementsysteem voor informatiebeveiliging dat ook technisch klopt. Wij richten het in met adviespartner Ritzky Organisatieadvies, voeren de maatregelen in uw ICT door en laten elke maand zien dat ze werken.
- Managementsysteem en maatregelen
- Verklaring van Toepasselijkheid
- Klaar voor de Cyberbeveiligingswet
- Techniek en beleid in één hand
Wat is ISO 27001
Risico's kennen en beheersen
ISO 27001 vraagt dat u uw informatierisico's kent en beheerst met een samenhangend managementsysteem. In de Verklaring van Toepasselijkheid legt u per maatregel vast of die voor u geldt en hoe u hem invult.
Voor de zorg is er NEN 7510, gebaseerd op ISO 27001. Voor organisaties die onder de Cyberbeveiligingswet vallen, is ISO 27001 een goede basis voor de zorgplicht.
Voor wie?
- ICT-bedrijven en softwareleveranciers die klanten moeten overtuigen
- Dienstverleners die met vertrouwelijke gegevens werken
- Toeleveranciers van organisaties onder de Cyberbeveiligingswet
- Leveranciers in de zorg die naast NEN 7510 werken
In het platform
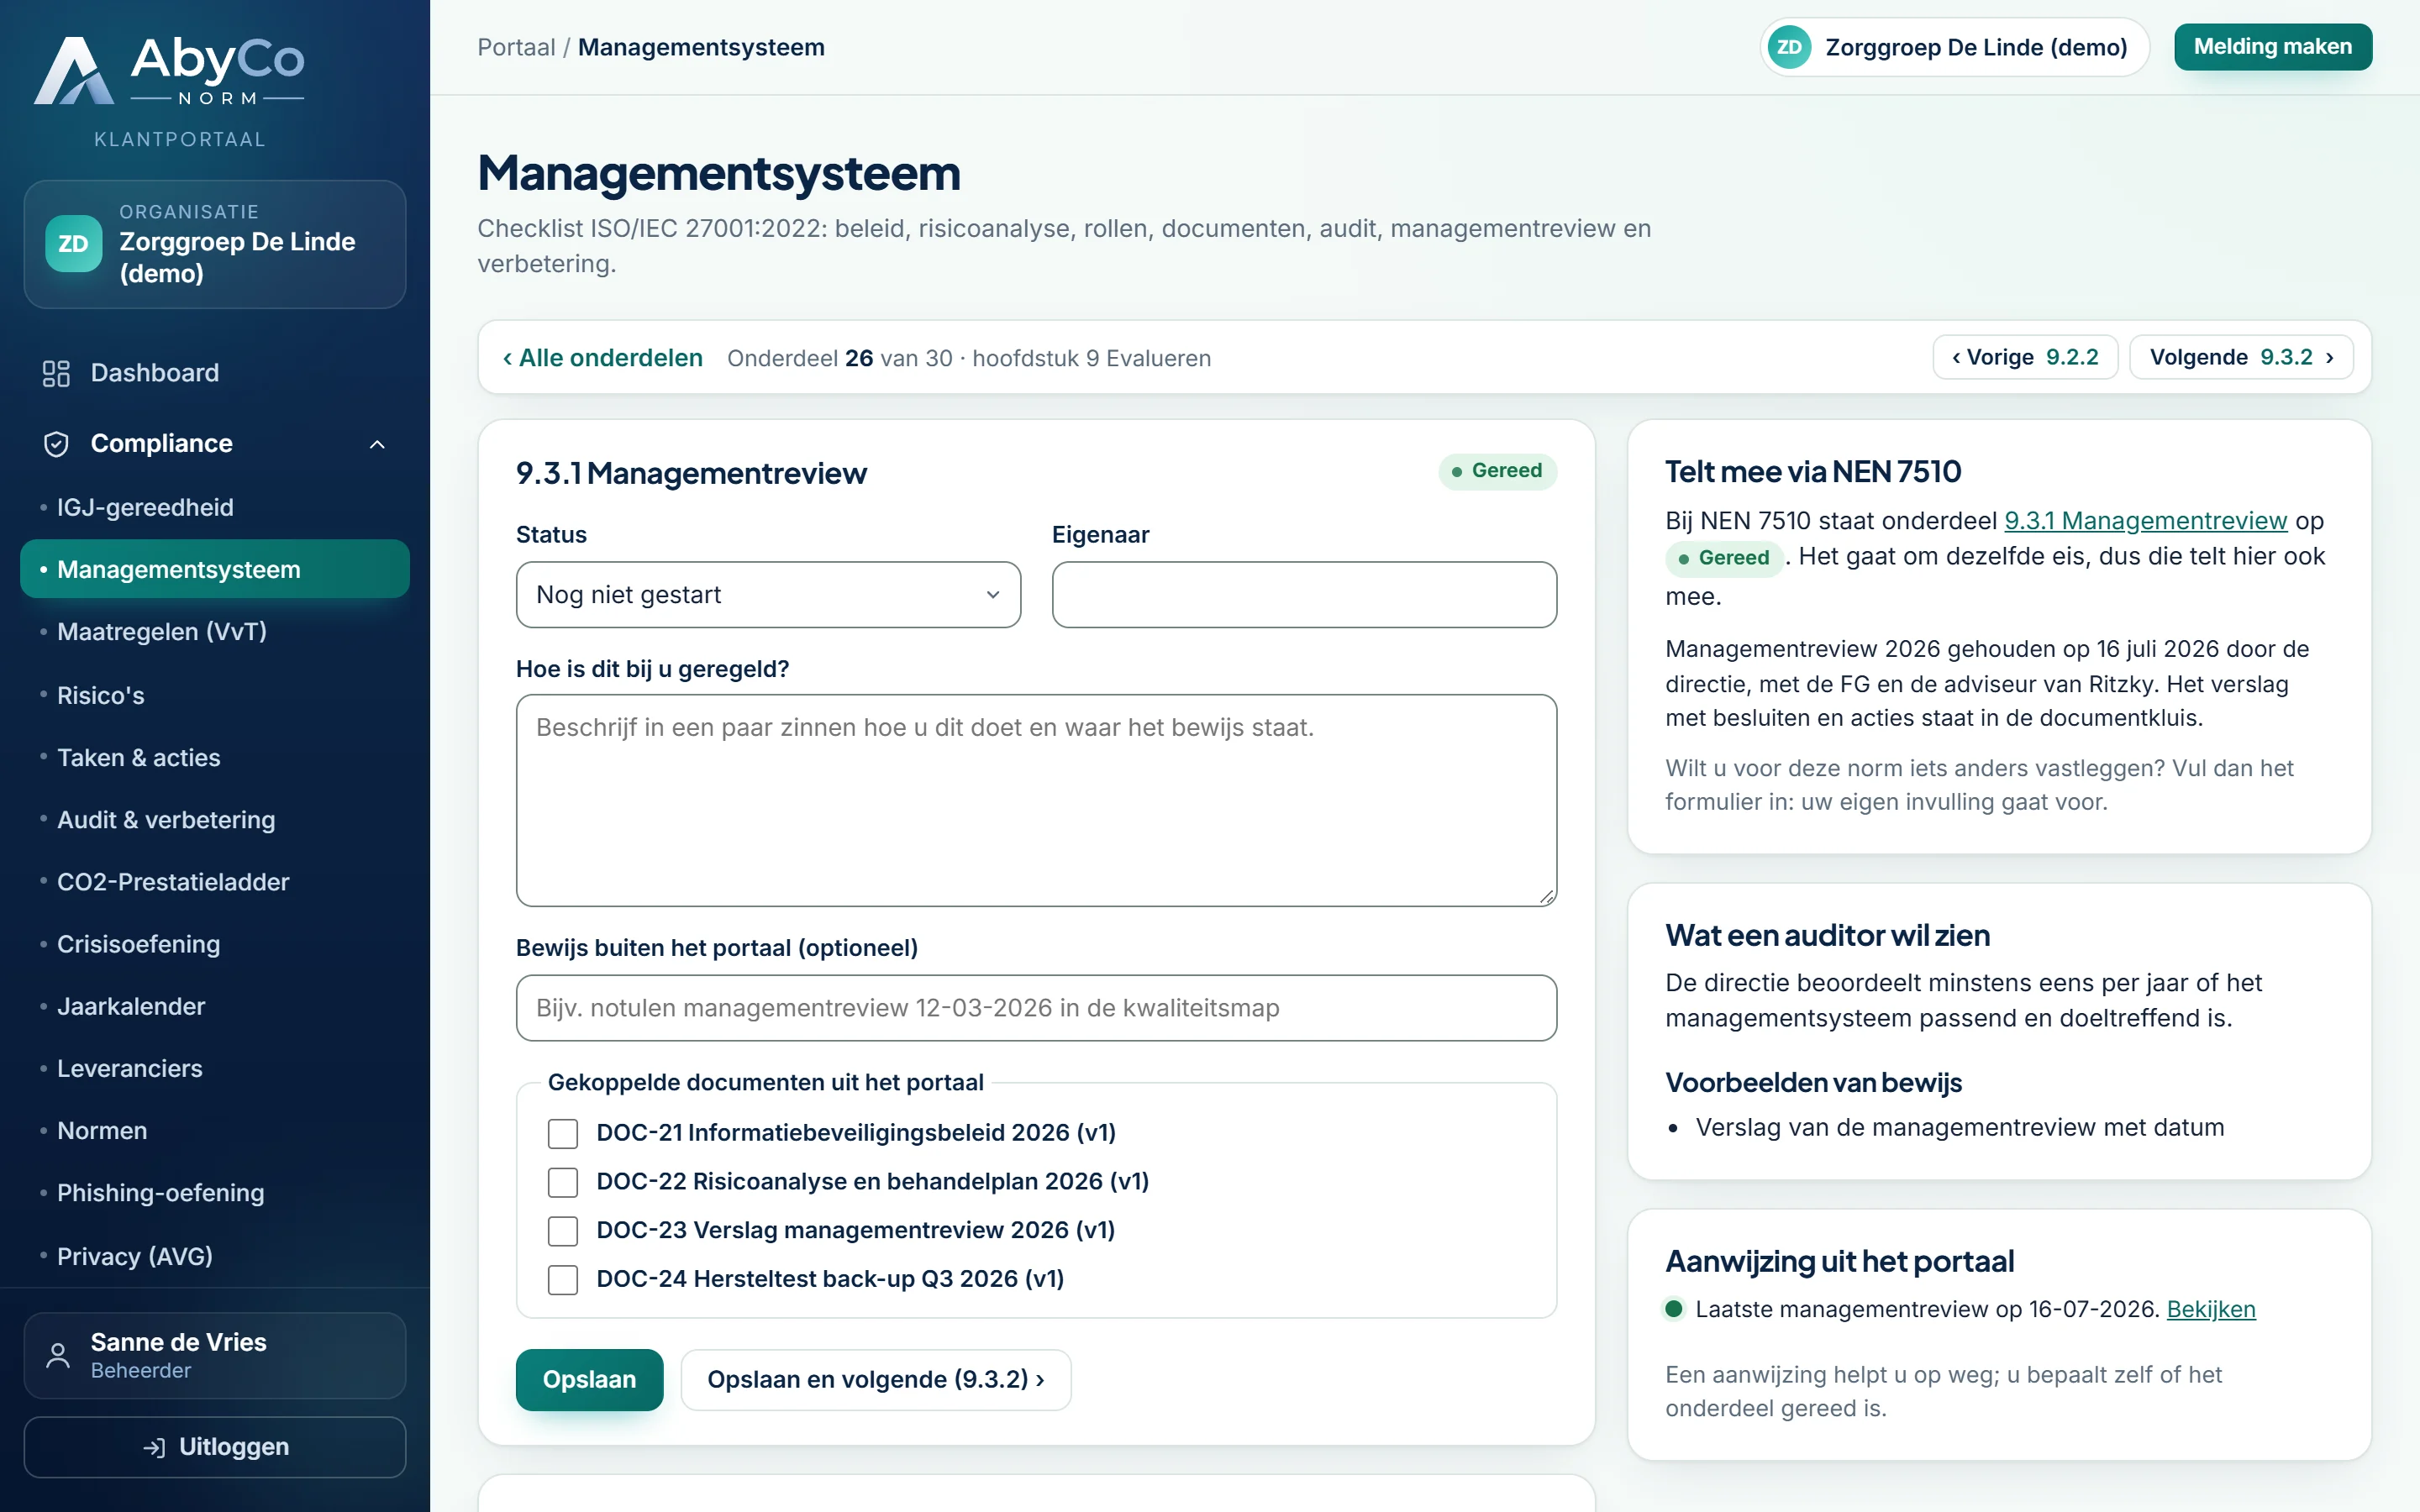
Managementsysteem en maatregelen in één platform
Managementsysteem
De onderdelen van hoofdstuk 4 tot en met 10, met uitleg en voorbeelden van bewijs.
Verklaring van Toepasselijkheid
Per maatregel van toepassing of niet, met motivering en status.
Risicoregister
Risico's met kans, impact, eigenaar en behandeling, gekoppeld aan maatregelen.
Bewijsautomaat
Elke maand een rapport uit Microsoft 365 over MFA, versleuteling, updates en logging.
Met NEN 7510 en ISO 9001
Gedeelde onderdelen vult u één keer in.
Inspectiedossier
Alles wat de auditor vraagt in één ZIP-bestand.
Onze aanpak
In vijf stappen naar ISO 27001
- week 1–2
Kennismaking en nulmeting
We bespreken uw doel en leggen per onderdeel van de norm vast waar u staat: nog niet, deels of geregeld.
- maand 1–3
Inrichten
Samen met Ritzky Organisatieadvies: context, beleid, risico's en kansen, processen en documenten. Wat er al is, gebruiken we.
- maand 2–6
Werken en vastleggen
U werkt volgens het systeem. Registraties, acties en bewijs staan in uw klantportaal; wij houden de voortgang bij.
- maand 5–8
Interne audit en directiebeoordeling
Een generale repetitie. Verbeterpunten lossen we op voordat de certificerende instelling komt.
- daarna jaarlijks
Certificatie en borging
Een onafhankelijke instelling voert de audit uit. Wij houden u daarna op orde voor de jaarlijkse controle-audits.
Veelgestelde vragen
Over ISO 27001
Wat is het verschil tussen ISO 27001 en NEN 7510?
NEN 7510 is gebaseerd op ISO 27001 en voegt eisen toe voor de zorg. Buiten de zorg is ISO 27001 de gangbare norm. In ons platform staan beide; wat u voor de één regelt, telt mee voor de ander.
Valt mijn bedrijf onder de Cyberbeveiligingswet?
Dat hangt af van uw sector en omvang. De Cyberbeveiligingswet, de Nederlandse uitwerking van NIS2, geldt sinds 15 augustus 2026 voor middelgrote en grote organisaties in een groot aantal sectoren. ISO 27001 is een goede manier om aan de zorgplicht te voldoen.
Wat is er veranderd in 2024?
Ook voor ISO 27001 verscheen in 2024 de wijziging over klimaatverandering: u bepaalt of het voor uw organisatie relevant is.
Doen jullie ook de techniek?
Ja. AbyCo is van oorsprong een ICT-bedrijf. We voeren maatregelen zoals multifactor-authenticatie, versleuteling, back-ups en logging zelf door, en tonen de werking maandelijks aan met de Bewijsautomaat.
Volgende stap
Aan de slag met ISO 27001?
Laat eerst uw Microsoft 365-omgeving gratis scannen of plan een gesprek. U krijgt een helder beeld van waar u staat.